ARTIKEL
In vielen Unternehmen ist die Anwendungsarchitektur weiterhin an Modelle der Vergangenheit gebunden: monolithische Lösungen, die auf physischen oder virtuellen Maschinen betrieben und von getrennten Entwicklungs- und Operations-Teams verwaltet werden. Diese Fragmentierung verlangsamt Prozesse, erhöht die Kosten und schränkt die Fähigkeit ein, schnell auf Veränderungen zu reagieren. Das Ergebnis sind langsame und starre Release-Zyklen (Code Freeze, Tests, Deployment), eine höhere Exposition gegenüber Sicherheitsrisiken und eine geringere Attraktivität für digitale Talente, die zunehmend dynamische, moderne und kollaborative Arbeitsumgebungen bevorzugen.
Laut einer aktuellen IDC-Umfrage geben nur 30 % der Unternehmen an, wirklich wirksame Cloud-Native-Prozesse entwickelt zu haben, während Gartner davon ausgeht, dass bis 2027 mehr als 90 % der G2000-Unternehmen, also der 2.000 grössten Unternehmen weltweit, Tools für das Container-Management in ihren hybriden Umgebungen einsetzen werden.
Unternehmen, die jetzt keinen Modernisierungsprozess beginnen, riskieren, innerhalb weniger Jahre den Anschluss an den Markt zu verlieren.
Die Treiber des Wandels sind nicht nur technologischer Natur. Die Erwartungen der Endnutzer, die zunehmend an kontinuierliche, reibungslose und personalisierte digitale Erlebnisse gewöhnt sind, steigen stetig. Im Jahr 2025 erwartet der typische Nutzer häufig neue Funktionen, sofortige Unterstützung und jederzeit verfügbare Services. Gleichzeitig richten Unternehmensleitungen ihre Aufmerksamkeit zunehmend auf drei zentrale Bereiche:
- Time-to-Market reduzieren
- Cloud-Kosten steuern
- dem Mangel an technischen Kompetenzen in strategischen Bereichen wie DevOps und Cybersecurity begegnen
In diesem Kontext stellt ein Modernisierungsprozess für Anwendungen auf Basis containerisierter Architekturen und orchestrierter Microservices einen strategischen Hebel dar, um Agilität, operative Effizienz und Risikokontrolle sicherzustellen.
Vom traditionellen Modell zum Container-Native-Paradigma
Im traditionellen Anwendungsmodell wird Software als ein einziger Block entwickelt, der eng an die Umgebung gekoppelt ist, in der er ausgeführt wird. Jede Phase, von der Entwicklung über Tests bis zum Release, erfordert Anpassungen, spezifische Konfigurationen und häufig lange Zeiträume mit eingefrorenen Aktivitäten. Dies verlangsamt die Innovation und erhöht das Risiko von Fehlern.
Das Container-Native-Paradigma überwindet diese Einschränkungen: Anwendungen werden in unabhängige Microservices aufgeteilt, die jeweils in einem „Container“ gekapselt sind, der alles enthält, was für eine korrekte Ausführung benötigt wird, unabhängig davon, wo er betrieben wird. Dieselbe Komponente kann identisch auf dem Laptop eines Entwicklers, in einem Unternehmens-Rechenzentrum oder in der Cloud ausgeführt werden und gewährleistet damit Portabilität, Konsistenz und Geschwindigkeit.
Im Zentrum dieses neuen Ansatzes steht Kubernetes, eine Plattform, die Container verwaltet und koordiniert und komplexe Aufgaben wie Load Balancing, Skalierung und Wiederherstellung im Fehlerfall automatisiert. Eine technische Plattform allein reicht jedoch nicht aus: Es braucht auch gut orchestrierte Release-Prozesse.
Hier kommt das Modell CI/CD (Continuous Integration / Continuous Delivery) ins Spiel, das Tests, Validierungen und Deployments automatisiert und dabei Qualität und Geschwindigkeit gewährleistet. Mit dem GitOps-Ansatz wird auch die Infrastruktur als Code verwaltet, wodurch Kontrolle, Sicherheit und Nachverfolgbarkeit jeder Änderung verbessert werden.
Der kulturelle Wandel durch CI/CD
Um die tatsächliche Wirkung des CI/CD-Ansatzes zu verstehen, genügt der Vergleich eines traditionellen Releases mit einem vollständig automatisierten. Im ersten Szenario erfordert jedes Deployment manuelle Eingriffe: Merge-Konflikte werden von Hand gelöst, lokale Builds sind fehleranfällig, Konfigurationsdateien wie Docker Compose oder Kubernetes werden in letzter Minute angepasst und per SSH (Secure Shell) erfolgt der Zugriff auf Staging-Server, um „on the fly“ Fehler zu korrigieren. Ein langsamer, fragiler Prozess mit hohem Risiko menschlicher Fehler.
Mit einer gut konzipierten CI/CD-Pipeline läuft hingegen alles automatisch ab: Ab dem ersten Code-Push kompiliert das System, führt Tests aus, erzeugt das Container-Image, signiert die Supply Chain, aktualisiert die Manifeste und synchronisiert den Zustand der Anwendung im Cluster mithilfe von Tools wie Argo CD.
Schlägt ein Test fehl, stoppt die Pipeline und benachrichtigt das Team. Ist alles konform, erfolgt der Release in die Entwicklungsumgebung unmittelbar, und der Übergang in die Produktion kann mit einem einfachen Klick erfolgen. Techniken wie Canary- oder Blue-Green-Deployments ermöglichen zudem, neue Versionen nur einem Teil der Nutzer bereitzustellen, wodurch Risiken reduziert und eventuelle Rollbacks vereinfacht werden.
Die Vorteile sind nicht nur technischer Natur, sondern lassen sich auch hinsichtlich ihrer Business-Wirkung messen. Wo Release-Zyklen früher 90 Tage dauerten, arbeiten Teams heute in wöchentlichen oder täglichen Sprints. Die durchschnittliche Wiederherstellungszeit im Fehlerfall sinkt von mehreren Stunden auf wenige Minuten. Und Vorfälle aufgrund fehlerhafter Konfigurationen gehen dank Peer-to-Peer-Reviews des Infrastrukturcodes drastisch zurück.
Laut dem State of DevOps Report verzeichnen Unternehmen, die CI/CD-Pipelines einsetzen, eine um 60 % höhere Deployment-Geschwindigkeit und eine Reduktion der Betriebskosten um 25 % bis 30 %.
Treiber des Wandels
Vier zentrale Faktoren erhöhen die Dringlichkeit, einen Containerisierungsprozess zu starten:
- Time-to-Market unter Druck. In einem sich ständig wandelnden Markt müssen neue Funktionen innerhalb von Tagen statt Quartalen veröffentlicht werden. Jede Verzögerung setzt das Unternehmen dem konkreten Risiko aus, Marktanteile und Wettbewerbsrelevanz zu verlieren.
- Elastizität bei Lastspitzen. Branchen wie E-Commerce, Streaming und Fintech unterliegen einer starken Saisonalität und plötzlichen Schwankungen im Datenverkehr. Infrastrukturen müssen automatisch skalieren können, um Verschwendung und Over-Provisioning zu vermeiden.
- Einsatz von AI und Analytics. Pipelines für künstliche Intelligenz, sowohl in Echtzeit als auch im Batch-Betrieb, benötigen flexible, verteilte und hoch skalierbare Umgebungen. Microservices und Event-Driven- Architekturen bieten das erforderliche Mass an Modularität und Performance zur Unterstützung dieser Workloads.
- Zunehmende Sicherheitsrisiken. Bedrohungen der Supply Chain sowie Fehlkonfigurationen in der Cloud erfordern sicherere Modelle mit isolierten, unveränderlichen und nachvollziehbaren Umgebungen bereits ab dem Build-Zeitpunkt, um Auditierbarkeit und Resilienz zu gewährleisten.
Leitprinzipien
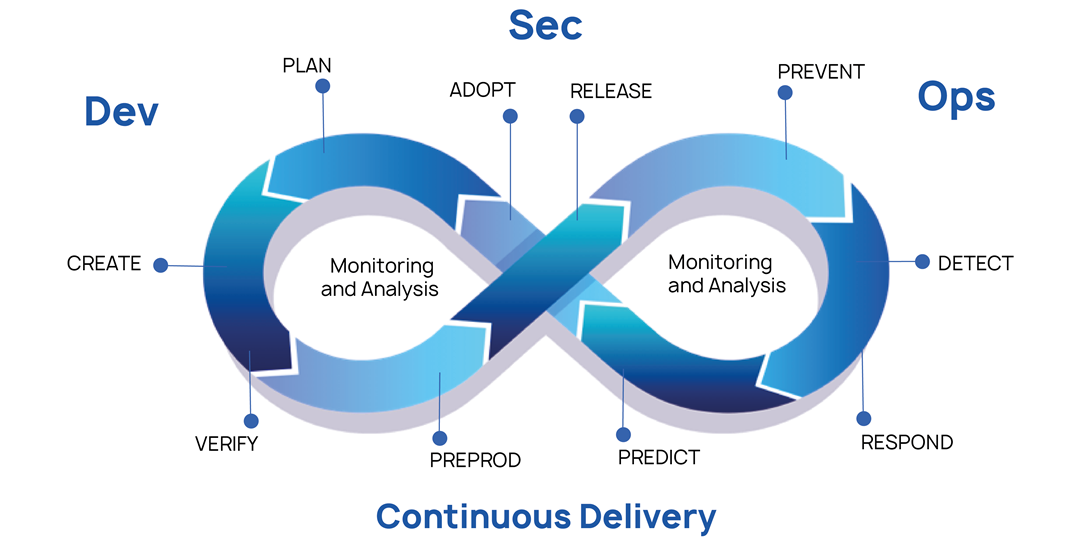
Portabilität, Automatisierung, Observability und kontinuierliche Sicherheit: Das sind die vier vom DevSecOps Manifesto identifizierten Säulen. In der praktischen Containerisierung führen sie zu sehr konkreten architektonischen und operativen Entscheidungen:
- Immutable Images → Code wird zusammen mit seinen Abhängigkeiten „verpackt“, wodurch sichergestellt wird, dass er sich in jeder Umgebung gleich verhält, vom Entwickler-Laptop bis zur Produktions-Cloud.
- CI/CD-Automatisierung → Pipelines eliminieren repetitive manuelle Tätigkeiten, standardisieren Prozesse und reduzieren das Risiko menschlicher Fehler.
- Zentralisierte Observability → einheitliche Erfassung und Analyse von Metriken, Logs und Traces, um eine End-to-End-Sicht auf das Verhalten der Anwendungen zu gewährleisten.
- Policy und Security by Design → Validierungsregeln prüfen Ressourcen automatisch, bevor sie in den verschiedenen Umgebungen bereitgestellt werden.
Von der Theorie zur Praxis: die Roadmap in vier Schritten
1. Initiales Assessment
Der Prozess beginnt mit einem detaillierten Inventar von Anwendungen, Abhängigkeiten, SLAs, Kosten und Risiken. Dieser Schritt ist entscheidend für die Festlegung der Prioritäten: Nicht alles muss sofort containerisiert werden. In der Regel beginnt man mit Services, die sich häufig ändern oder besonders stark von elastischer Skalierbarkeit profitieren können.
2. Einführung der Container-Plattform
Kubernetes kommt als Orchestrierungslayer zum Einsatz. In Enterprise-Umgebungen bieten Tools wie SUSE Rancher oder Managed-Lösungen der Cloud-Provider erweiterte Funktionen wie zentralisiertes RBAC, Single Sign-On und Audit Logging.
Die Plattform ermöglicht vertikales und horizontales Autoscaling, Updates im laufenden Betrieb (Rolling Updates) sowie Self-Healing-Funktionen.
3. Implementierung von CI/CD und GitOps
Automatisierte Pipelines mit GitHub Actions oder GitLab CI verwalten den gesamten Zyklus: Tests, Image Builds und die Promotion über verschiedene Umgebungen hinweg. Tools wie Argo CD oder Flux halten den gewünschten Zustand innerhalb des Clusters synchron.
Kubernetes-Manifeste befinden sich im selben Repository wie der Code und folgen den Prinzipien der Versionierung. Die Shift-Left-Philosophie integriert Sicherheit mithilfe automatisierter Tests von Code und Abhängigkeiten (SAST, DAST, SCA) direkt in den Entwicklungsprozess.
4. Governance, Observability und Cost Management
In der Produktion sorgen Dashboards wie Grafana und Alerting mit Prometheus für Transparenz und Kontrolle. OPA-Policies stellen sicher, dass nur signierte und autorisierte Images ausgeführt werden. FinOps-Tools analysieren die Ressourcennutzung und schlagen Rightsizing-Massnahmen vor, um Kosten zu optimieren.
Konkrete Vorteile
Der Containerisierungsprozess bringt konkrete Vorteile, die entlang der gesamten Wertschöpfungskette messbar sind.
Die Time-to-Market kann um bis zu 70 % reduziert werden. Funktionen, die früher Monate benötigten, können innerhalb weniger Wochen veröffentlicht werden. Die Infrastruktur wird effizienter, mit einer Reduktion der Betriebskosten um 25–30 % dank elastischer Ressourcennutzung. Deployments werden bis zu 60 % schneller, während die Resilienz der Anwendungen dank verteilter Failover- und Self-Healing-Mechanismen deutlich steigt.
Die Herausforderungen? Mit der richtigen Vision bewältigbar
Keine bedeutende Transformation ist frei von Hindernissen. Die Einführung neuer Plattformen und Praktiken erfordert Investitionen in Kompetenzen, Tools und Unternehmenskultur. Einige Funktionen können Containerisierung als Risiko oder zusätzliche Komplexität wahrnehmen.
Genau hier zeigt sich jedoch der Unterschied zwischen einer taktischen Einführung und einer evolutionären Strategie: mit einem Pilotprojekt beginnen, die Ergebnisse messen und schrittweise skalieren.
Training ist ein wichtiger Beschleuniger: praktische Workshops zu Kubernetes, GitOps und Container Security stärken das Team und reduzieren Reibungsverluste im Veränderungsprozess.
Die Unterstützung des Top-Managements ist entscheidend. Bleibt Containerisierung auf den IT-Bereich beschränkt, verliert sie ihre transformative Wirkung. Betrachtet der CFO sie jedoch im Hinblick auf ROI, flexibles CapEx und Kostenplanbarkeit und interpretiert der CISO sie als Hebel für Sicherheit und native Compliance, wird sie zu einer gemeinsamen Strategie.
Containerisieren, um wettbewerbsfähig zu bleiben
Containerisierung ist keine rein technologische Entscheidung. Sie ist ein Schritt zur strategischen Modernisierung. Sie ermöglicht schnellere Innovation, den Aufbau resilienter Umgebungen, die Gewinnung von Talenten mit aktuellen Skills und die Möglichkeit, jeden Release anhand seiner tatsächlichen Business-Wirkung zu messen.
In einem Szenario, in dem in den nächsten zwei Jahren mehr als 90 % der Workloads containerisiert sein werden, bedeutet Stillstand, auf Geschwindigkeit, Flexibilität und letztlich Wettbewerbsfähigkeit zu verzichten.
Wenn Containerisierung mit Vision und Bewusstsein angegangen wird, ist sie nicht nur ein technologischer Wandel, sondern eine konkrete Chance, die IT schneller, flexibler und strategischer zu machen. Unternehmen, die diesen Weg heute beginnen, werden bereit sein, morgen wettbewerbsfähig zu sein und zu innovieren.