ARTICLE
Dans de nombreuses entreprises, l’architecture applicative reste ancrée dans des modèles du passé : des solutions monolithiques déployées sur des machines physiques ou virtuelles, gérées par des équipes séparées entre développement et opérations. Cette fragmentation ralentit les processus, augmente les coûts et limite la capacité à répondre rapidement au changement. Il en résulte des cycles de release lents et rigides (code freeze, tests, déploiement), une plus grande exposition aux risques de sécurité et une perte d’attractivité pour les talents numériques, de plus en plus attirés par des environnements dynamiques, modernes et collaboratifs.
Selon une récente enquête IDC, seulement 30 % des entreprises déclarent avoir développé des processus cloud native réellement efficaces, tandis que Gartner estime que d’ici 2027, plus de 90 % des entreprises du G2000, c’est-à-dire les 2 000 plus grandes entreprises mondiales, utiliseront des outils de gestion des conteneurs dans leurs environnements hybrides.
Les organisations qui n’entament pas dès maintenant un parcours de modernisation risquent de se retrouver hors marché en l’espace de quelques années.
Les facteurs qui poussent au changement ne sont pas uniquement technologiques. Les attentes des utilisateurs finaux, de plus en plus habitués à une expérience numérique continue, fluide et personnalisée, ne cessent d’augmenter. En 2025, l’utilisateur type attend de nouvelles fonctionnalités fréquentes, une assistance instantanée et des services disponibles à tout moment. Parallèlement, les dirigeants accordent une attention croissante à trois domaines clés :
- réduire le time-to-market
- maîtriser les coûts du cloud
- faire face à la pénurie de compétences techniques dans des domaines stratégiques comme DevOps et la cybersécurité
Dans ce contexte, entreprendre un parcours de modernisation applicative basé sur des architectures conteneurisées et des microservices orchestrés représente un levier stratégique pour garantir agilité, efficacité opérationnelle et maîtrise des risques.
Du modèle traditionnel au paradigme container native
Dans le modèle applicatif traditionnel, le logiciel est développé comme un bloc unique, étroitement lié à l’environnement dans lequel il est exécuté. Chaque phase, du développement aux tests jusqu’à la mise en production, nécessite des adaptations, des configurations spécifiques et souvent de longues périodes de gel des activités. Cela ralentit l’innovation et augmente le risque d’erreurs.
Le paradigme container native dépasse ces limites : les applications sont divisées en microservices indépendants, chacun étant encapsulé dans un « conteneur » qui comprend tout ce dont il a besoin pour fonctionner correctement, quel que soit l’endroit où il est exécuté. Le même composant peut fonctionner de manière identique sur l’ordinateur portable d’un développeur, dans un data center d’entreprise ou dans le cloud, garantissant ainsi portabilité, cohérence et rapidité.
Au cœur de cette nouvelle approche se trouve Kubernetes, une plateforme qui gère et coordonne les conteneurs, en automatisant des tâches complexes telles que l’équilibrage de charge, la scalabilité et la récupération en cas d’erreur. Toutefois, disposer d’une plateforme technique ne suffit pas : des processus de release bien orchestrés sont également nécessaires.
C’est ici qu’intervient le modèle CI/CD (Continuous Integration / Continuous Delivery), qui automatise les tests, les validations et les déploiements, tout en garantissant qualité et rapidité. Avec l’approche GitOps, l’infrastructure est elle aussi gérée comme du code, améliorant le contrôle, la sécurité et la traçabilité de chaque modification.
Le tournant culturel du CI/CD
Pour comprendre l’impact réel de l’approche CI/CD, il suffit de comparer une release traditionnelle à une release entièrement automatisée. Dans le premier scénario, chaque déploiement implique des interventions manuelles : des conflits de merge à résoudre à la main, des builds locaux sujets aux erreurs, des modifications de dernière minute sur des fichiers de configuration comme Docker Compose ou Kubernetes, ainsi que des accès SSH (Secure Shell) aux serveurs de staging pour corriger « à la volée » ce qui ne fonctionne pas. Un processus lent, fragile et présentant un risque élevé d’erreur humaine.
Avec une pipeline CI/CD bien conçue, en revanche, tout s’active automatiquement : dès le premier push du code, le système compile, lance les tests, génère l’image du conteneur, signe la supply chain, met à jour les manifests et synchronise l’état de l’application dans le cluster via des outils comme Argo CD.
Si un test échoue, la pipeline s’interrompt et avertit l’équipe. Si tout est conforme, la release dans l’environnement de développement est immédiate et le passage en production peut se faire d’un simple clic. Des techniques comme le déploiement canary ou blue-green permettent également d’exposer les nouvelles versions uniquement à une partie des utilisateurs, en réduisant le risque et en simplifiant les éventuels rollbacks.
Les avantages ne sont pas seulement techniques, mais également mesurables en termes d’impact sur le business. Là où le cycle de release durait auparavant 90 jours, les équipes travaillent aujourd’hui en sprints hebdomadaires ou quotidiens. Le temps moyen de restauration en cas d’erreur passe de plusieurs heures à quelques minutes. Et les incidents liés à des configurations incorrectes diminuent fortement grâce à la revue peer-to-peer du code d’infrastructure.
Selon le State of DevOps Report, les organisations qui adoptent des pipelines CI/CD enregistrent une vitesse de déploiement supérieure de 60 % et une réduction des coûts opérationnels comprise entre 25 % et 30 %.
Facteurs qui poussent au changement
Quatre principaux drivers alimentent l’urgence d’entreprendre un parcours de conteneurisation :
- Time-to-market sous pression. Dans un marché en constante évolution, les nouvelles fonctionnalités doivent être mises en production en quelques jours, et non en quelques trimestres. Chaque retard expose l’entreprise au risque concret de perdre des parts de marché et de la pertinence concurrentielle.
- Élasticité lors des pics de charge. Des secteurs comme l’e-commerce, le streaming et la fintech sont soumis à de fortes saisonnalités et à des variations soudaines du trafic. Il faut des infrastructures capables de scaler automatiquement, en évitant le gaspillage et l’over-provisioning.
- Adoption de l’IA et de l’analytics. Les pipelines d’intelligence artificielle, aussi bien en temps réel qu’en batch, nécessitent des environnements flexibles, distribués et hautement scalables. Les microservices et l’architecture event-driven offrent le niveau de modularité et de performance nécessaire pour prendre en charge ces workloads.
- Risques croissants en matière de sécurité. Les menaces pesant sur la supply chain, ainsi que les mauvaises configurations cloud, imposent des modèles plus sûrs avec des environnements isolés, immuables et traçables dès la phase de build, capables de garantir auditabilité et résilience.
Principes directeurs
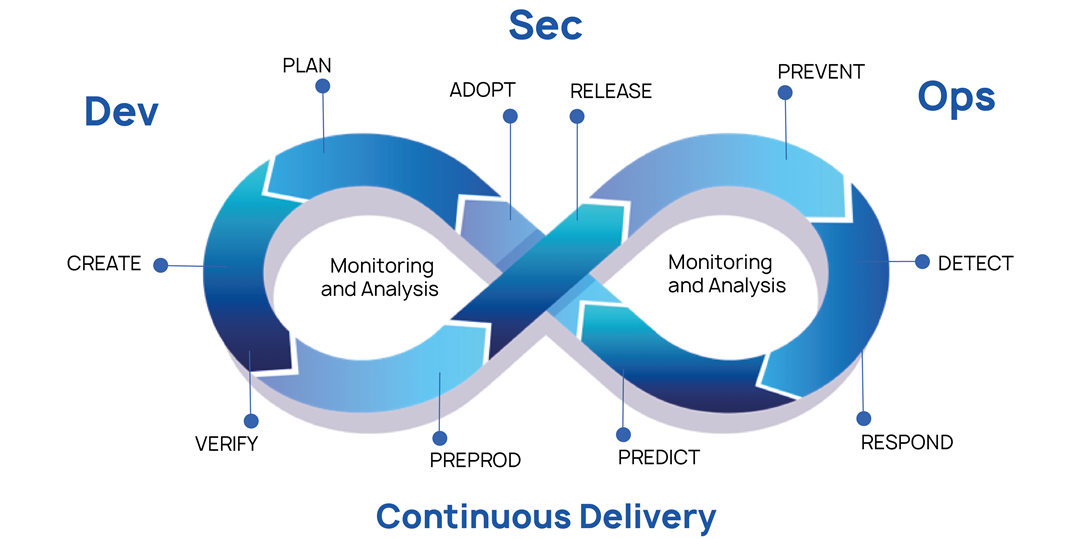
Portabilité, automatisation, observabilité et sécurité continue : ce sont les quatre piliers identifiés par le DevSecOps Manifesto. Dans la pratique de la conteneurisation, ils se traduisent par des choix architecturaux et opérationnels très concrets :
- Images immuables → le code est « packagé » avec ses dépendances, garantissant qu’il se comporte de la même manière dans chaque environnement, de l’ordinateur portable du développeur au cloud de production.
- Automatisation CI/CD → des pipelines qui éliminent les tâches manuelles répétitives, standardisent les processus et réduisent le risque d’erreur humaine.
- Observabilité centralisée → collecte et analyse unifiées des métriques, logs et traces afin d’obtenir une visibilité end-to-end sur le comportement des applications.
- Policy et sécurité by design → des règles de validation qui contrôlent automatiquement les ressources avant qu’elles ne soient déployées dans les différents environnements.
De la théorie à la pratique : la roadmap en quatre étapes
1. Assessment initial
Le processus commence par un inventaire détaillé des applications, dépendances, SLA, coûts et risques. Cette étape est essentielle pour définir les priorités : tout ne doit pas être conteneurisé immédiatement. En général, on commence par les services soumis à des modifications fréquentes ou susceptibles de bénéficier le plus d’une scalabilité élastique.
2. Adoption de la plateforme de conteneurs
Kubernetes intervient comme layer d’orchestration. Dans les environnements enterprise, des outils comme SUSE Rancher ou les solutions managed des fournisseurs cloud offrent des fonctionnalités avancées comme un RBAC centralisé, le single sign-on et l’audit logging.
La plateforme permet l’autoscaling vertical et horizontal, les mises à jour à chaud (rolling updates) et les capacités d’auto-récupération (self-healing).
3. Mise en œuvre de CI/CD et GitOps
Des pipelines automatisés avec GitHub Actions ou GitLab CI gèrent l’ensemble du cycle : tests, build des images et promotion à travers les différents environnements. Des outils comme Argo CD ou Flux maintiennent l’état souhaité synchronisé au sein du cluster.
Les manifests Kubernetes sont stockés dans le même repository que le code, en suivant une logique de versioning. La philosophie Shift-Left intègre la sécurité dans le processus de développement grâce à des tests automatisés sur le code et les dépendances (SAST, DAST, SCA).
4. Gouvernance, observabilité et cost management
En production, des dashboards comme Grafana et l’alerting avec Prometheus garantissent visibilité et contrôle. Les policies OPA vérifient que seules les images signées et autorisées sont exécutées. Les outils FinOps analysent l’utilisation des ressources et suggèrent des actions de rightsizing afin d’optimiser les coûts.
Bénéfices concrets
Le parcours de conteneurisation génère des bénéfices concrets, mesurables sur l’ensemble de la chaîne de valeur.
Le time-to-market peut être réduit jusqu’à 70 %. Des fonctionnalités qui nécessitaient auparavant plusieurs mois peuvent être mises en production en quelques semaines. L’infrastructure devient plus efficace, avec une réduction des coûts opérationnels de 25 à 30 % grâce à l’utilisation élastique des ressources. Les déploiements deviennent jusqu’à 60 % plus rapides, tandis que la résilience applicative augmente sensiblement grâce à des mécanismes distribués de failover et de self-healing.
Les défis ? Surmontables avec la bonne vision
Aucune transformation significative n’est dépourvue d’obstacles. L’introduction de nouvelles plateformes et pratiques nécessite des investissements dans les compétences, les outils et la culture. Certaines fonctions peuvent percevoir la conteneurisation comme un facteur de risque ou de complexité.
Mais c’est précisément ici que se situe la différence entre une adoption tactique et une stratégie évolutive : commencer par un projet pilote, mesurer les résultats et scaler progressivement.
La formation est un accélérateur clé : des workshops pratiques sur Kubernetes, GitOps et la sécurité des conteneurs permettent aux équipes de monter en compétence et réduisent les frictions liées au changement.
Le soutien du top management est déterminant. Si la conteneurisation reste confinée au domaine IT, elle perd sa force de transformation. Mais si le CFO l’interprète en termes de ROI, de CapEx flexible et de prévisibilité des coûts, et si le CISO la voit comme un levier de sécurité et de compliance native, alors elle devient une stratégie partagée.
Conteneuriser pour rester compétitif
La conteneurisation n’est pas un choix purement technologique. C’est une démarche de modernisation stratégique. Elle permet d’innover plus rapidement, de construire des environnements résilients, d’attirer des talents disposant de compétences actualisées et de mesurer chaque release en termes d’impact réel sur le business.
Dans un scénario où plus de 90 % des workloads seront conteneurisés au cours des deux prochaines années, rester immobile signifie renoncer à la vitesse, à la flexibilité et, en définitive, à la compétitivité.
Lorsqu’elle est abordée avec vision et discernement, la conteneurisation n’est pas seulement un changement technologique, mais une opportunité concrète de rendre l’IT plus rapide, plus flexible et plus stratégique. Les organisations qui entament ce parcours aujourd’hui seront prêtes à être compétitives et à innover demain.